Entenda como os ataques de verdade funcionam, monte seu próprio laboratório e dê o primeiro passo numa das carreiras que mais crescem em tecnologia. Sem enrolação e sem precisar saber programar.

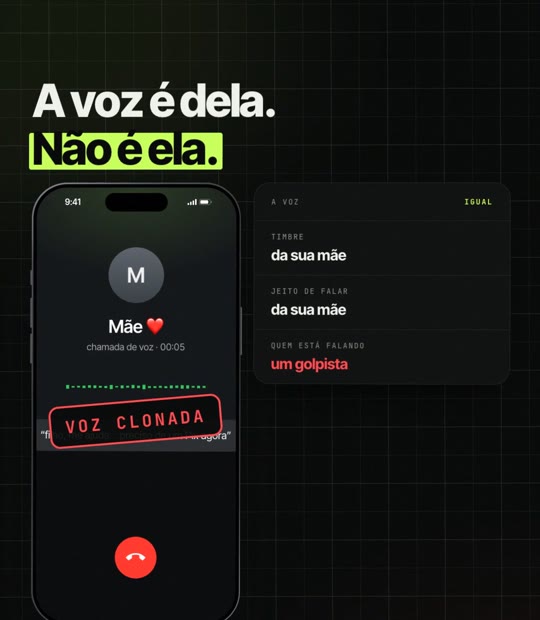
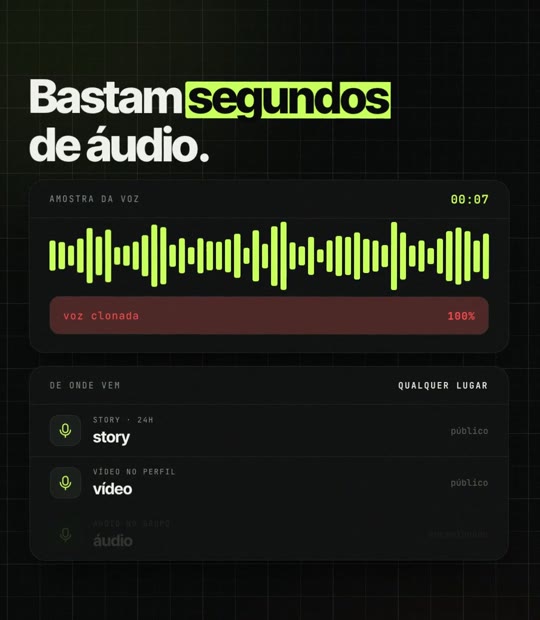
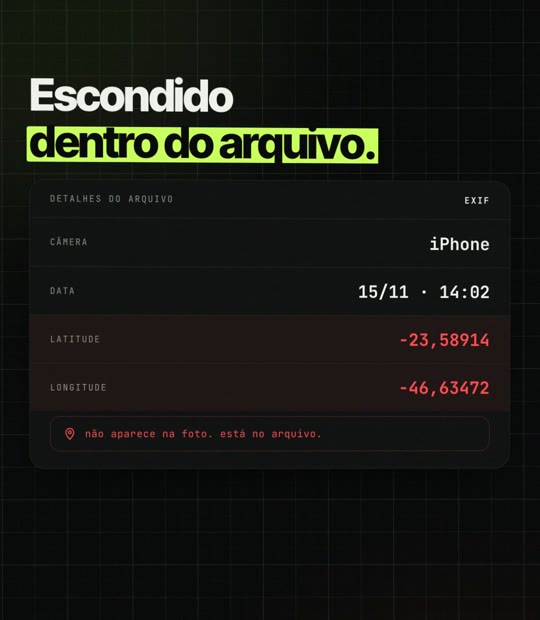
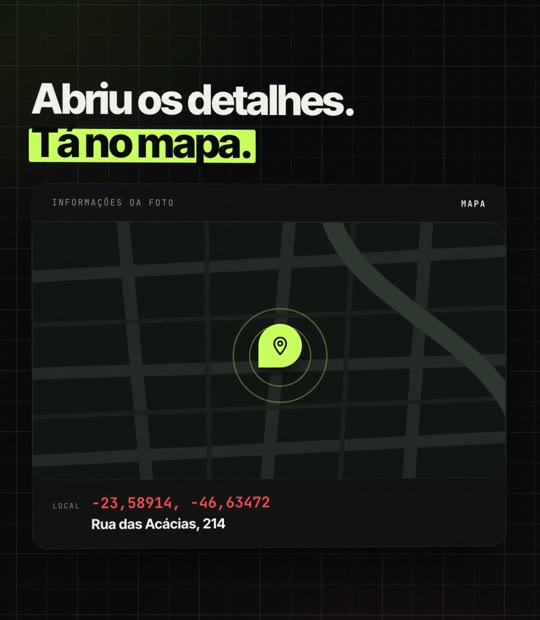
Nos vídeos curtos eu mostro o golpe em 30 segundos. No curso, você entende cada peça e aprende a se defender e a testar com segurança.


6 situações que acontecem todo dia no Brasil. Responde rápido, do jeito que você faria de verdade.
Redes, IP, DNS e HTTP sem decoreba. A base que todo hacker usa pra enxergar o que está acontecendo.
Terminal, arquivos, permissões e usuários. Você perde o medo da tela preta.
Máquinas virtuais, Kali Linux e alvos feitos pra serem atacados. Um ambiente seu, legal e seguro pra treinar.
Como um atacante descobre tudo sobre um alvo antes de encostar nele, e o que isso revela sobre você.
As falhas mais comuns em sites e sistemas (OWASP Top 10), exploradas no laboratório e explicadas pra corrigir.
Vazamentos, força bruta, cookies roubados. Como contas são invadidas e o que realmente protege.
Pix, WhatsApp, QR code, link falso, Wi-Fi falso. A cabeça do golpista, pra você nunca cair e saber ensinar quem você ama.
Hardening, certificações que valem a pena, bug bounty e como montar portfólio pra conseguir a primeira vaga.
Você assiste aos vídeos, quer entender como tudo funciona por dentro e não sabe por onde começar.
Segurança da informação tem vaga sobrando. O curso te dá a base e o mapa pra chegar lá.
Você programa ou cuida de sistemas e quer parar de deixar porta aberta sem saber.

Eu explico cibersegurança do jeito que eu queria ter aprendido: com exemplos reais, visual, e sem palavrão técnico de graça. Nos meus vídeos eu desmonto golpes e ataques em menos de um minuto.
No Modo Root eu pego essa mesma lógica e vou até o fim: por que funciona, como testar com segurança e como se defender.
@arturfurlancyber no Instagram ↗A primeira turma entra pagando menos e ajuda a moldar o curso. As aulas são liberadas por módulo, um novo toda semana, a partir de dezembro de 2026.
Garantia incondicional de 7 dias. Assistiu o módulo 1 e achou que não é pra você? Pede o reembolso em até 7 dias depois da liberação e recebe 100% de volta, sem pergunta.
Não. O curso começa do zero. Você vai usar o terminal e ler alguns trechos de código, e tudo é explicado na hora.
Um notebook comum com 8 GB de RAM já roda o laboratório. Com 16 GB fica mais confortável. Funciona em Windows, Mac ou Linux.
Sim. Tudo é feito no seu próprio laboratório ou em plataformas criadas pra treino. Atacar sistemas de terceiros sem autorização é crime, e o curso deixa isso claro desde o primeiro módulo.
Você tem 1 ano de acesso, contado a partir da liberação do módulo 1, a todas as aulas e às atualizações que entrarem nesse período.
Você sai com a base, um laboratório funcionando, prática e um mapa claro de certificações e portfólio. A primeira vaga depende do seu estudo depois disso, e o módulo 8 te mostra o caminho.
É a primeira turma. Você garante a vaga agora pelo preço de fundador e acompanha o curso sendo lançado: os módulos são liberados um por semana. Quando o curso estiver completo, o preço sobe pra quem chegar depois.
O módulo 1 é liberado em dezembro de 2026 e depois sai um módulo novo por semana. Você recebe um e-mail a cada liberação.
Assim que o pagamento é aprovado, você recebe por e-mail a confirmação da sua vaga. Quando o módulo 1 for liberado, o acesso à área de alunos chega no mesmo e-mail.
Pix ou cartão de crédito (parcelado em até 12x). O pagamento é processado pela Cakto, uma plataforma brasileira de pagamentos para criadores.
Você tem 7 dias de garantia contados a partir da liberação do módulo 1. Assistiu e não curtiu? Pede o reembolso nesse prazo e o valor volta inteiro.
Quem entende como o ataque funciona não cai nele, e ainda pode transformar isso em profissão.
Quero entrar no Modo Root →